業界特化型 技術・製品情報サイト



迫るサイバー攻撃にどう備える? 止められない現場を守るOTセキュリティ対策
コンテンツ情報
| 公開日 | 2026/10/29 | フォーマット | 種類 | 製品資料 |
|
|---|---|---|---|---|---|
| ページ数・視聴時間 | 23ページ | ファイルサイズ | 3.38MB | ||
要約
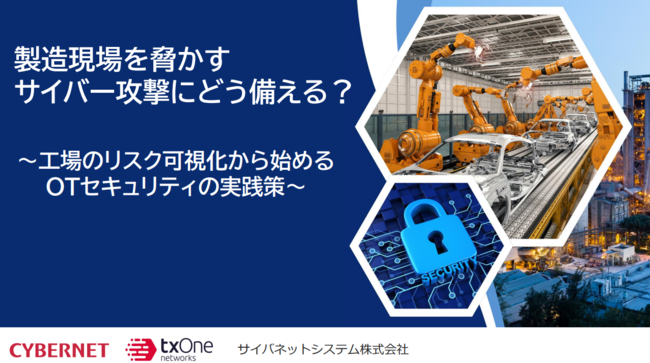
しかし、OT環境には、24時間365日の稼働が最優先され、システムの停止が困難なことや、レガシーOSと多様な機器が混在し、接続状況を把握しにくいことなど、特有の制約がある。そのため、網羅的な可視化だけに時間を費やすのではなく、必要最低限の可視化からリスク評価、防御対策へと段階的に進めることが重要になる。
本資料では、このようなアプローチに加え、セキュリティ対策を「導入して終わり」にせず、継続的な運用を実現するための支援体制を解説している。具体的には、工場ネットワークのリスク可視化から導入支援、操作・取扱教育、H/W保守、OT向けSOC、インシデント対応まで、運用方針やニーズに応じた支援メニューを紹介する。